Posts

Showing posts with the label IPsec

Опять GRE. Мультикаст, MTU и мать всех статей.

Image
Поздравьте меня, я читаю курс ROUTE в Билайн-университете. Как всегда на каждую попытку поумничать прилетает пять возможностей сеть в лужу, много читать и думать. Вот например, зачем нам GRE  на туннелях?  Говорят без него не работают динамические протоколы. Проверяем: При этом туннель IPIP R1#sh run int tu1 Building configuration... Current configuration : 173 bytes ! interface Tunnel1  ip address 192.168.1.1 255.255.255.252  tunnel source Serial1/0   tunnel destination 20.0.0.1   tunnel mode ipip   tunnel protection ipsec profile CM end И даже зашифрованный IPSec`ом R1#sh int Tu1 Tunnel1 is up, line protocol is up   Hardware is Tunnel   Internet address is 192.168.1.1/30   MTU 17920 bytes, BW 100 Kbit/sec, DLY 50000 usec,      reliability 255/255, txload 1/255, rxload 1/255   Encapsulation TUNNEL, loopback not set   Keepalive not set   Tunnel source 30.0.0.2 (S...
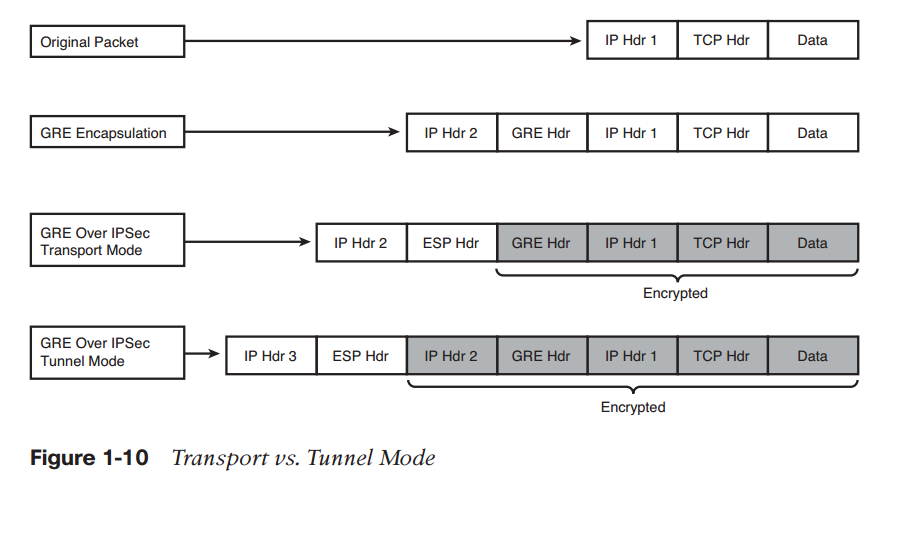
С чем кушатьIPSec

Image
Как вдруг выяснилось IPsec это набор протоколов, типа стека TCP\IP Сказать у нас IPSec - не сказать толком ничего, нужно указать подробности. Распутаем термины: ISAKMP - стандарт, описывает установку соединения, согласование его параметров. IKE - протокол, который реализует концепт ISAKMP. Результатом работы является пара SA с каждой стороны - этот типа метки туннеля в MPLS. По существу SA - набор параметров соединения: алгоритм хеша, шифрования, адрес пира, способ аутентификации пира (предустановленные ключи, открытые ключи, например RSA) , нумерация пакетов. А чего согласовываем? Первым делом - как участники аутентифицируют трафик друг друга - по протоколам  AH  (протоколы  ESP тоже могут выполнять функцию AH). Задача - идентифицировать вторую сторону. Для аутентификации и шифра нужны ключи. Для первого можно использовать заранее настроенный пароль (pre-share) или ключи  RSA, которые могут быть подтверждены сертифик...